


当你的系统里住进了一群“数字员工”:它们随时能登录系统查合同、调流程,能进ERP拉财务报表、分析库存,能接入CRM调客户信息、跟踪销售进度,效率惊人——那是你的AI智能体在自动处理报表、RPA 机器人在跑流程、数字员工在执行业务。它们的执行速度是人类员工的数百倍。但一个问题也随之而来:当智能体可以像人一样自由进出核心业务系统,如何确保数据和系统的访问安全?
5月,国家网信办、国家发展改革委、工业和信息化部联合印发《智能体规范应用与创新发展实施意见》,明确要求,必须做好智能体的权限管理、行为管控,并实现开发、部署、应用、维护全周期安全管理。文件还明确提出要探索建立智能体数字身份管理机制,确保智能体执行操作不得超出用户授权范围。
泛微·令信通统一身份管控平台,推出NHI模块(Non-Human Identity 非人类身份管理),通过Agent身份注册、凭据全生命周期管理、任务级动态授权、API调用链路审计、专属风险检测等能力,实现“非人类身份”从注册、上线、运行到停用归档的全生命周期管控,让每个“数字员工”都可信、可控、可审计。
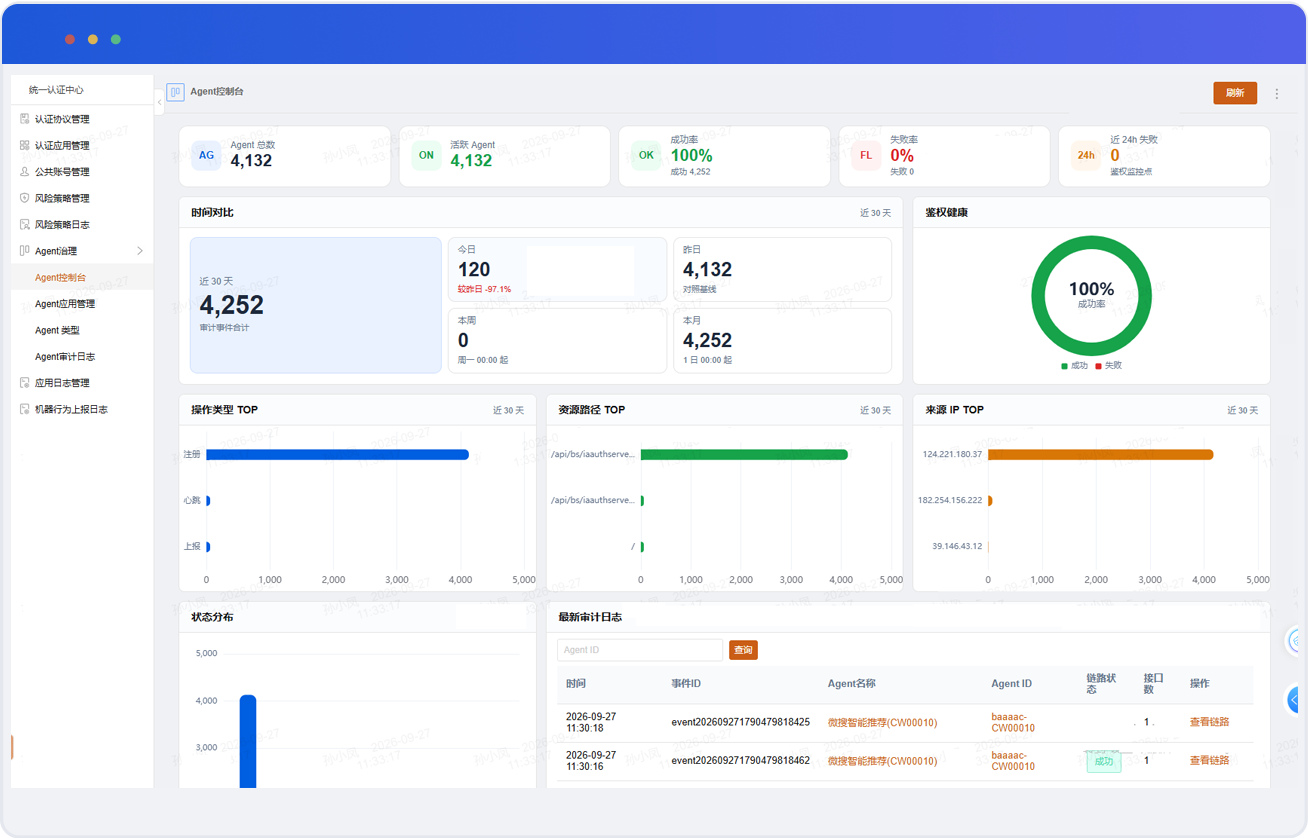
(Agent管理控制台)
令信通采用“双轨认证”架构:在传统人类身份认证轨道之侧,新建一条 NHI 专属轨道。两轨在底层可以共享统一目录服务和策略编排引擎,但在凭证类型、授权策略、审计规则上各自独立配置。对企业而言,这意味着可以在现有的 AD/LDAP、SSO 单点登录、IAM 平台上直接叠加 NHI 能力,无需系统改造,部署风险被控制在最低水平。
01.Agent上岗先注册:每个Agent都需要独立身份
每一个AI Agent、RPA 机器人、数字员工在上线之前,必须先完成注册——生成唯一的数字身份标识,绑定责任主体(哪个部门、谁负责),并记录其用途说明和预期访问范围。注册完之后的Agent在系统内统一进行管理。
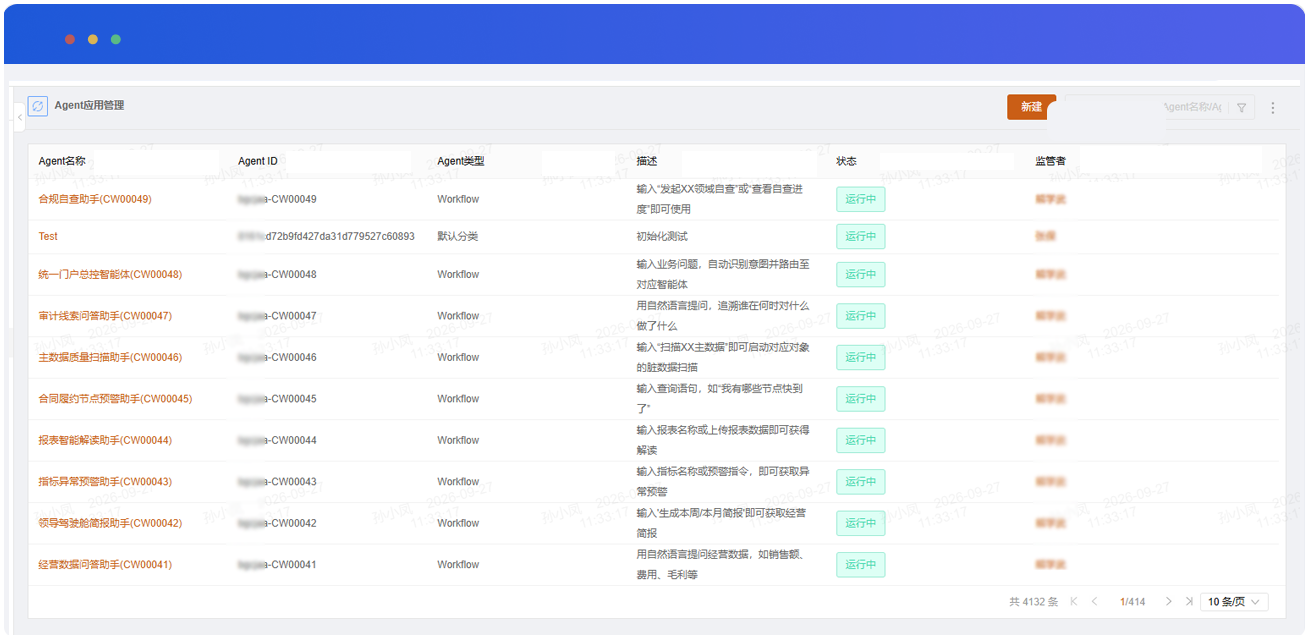
Agent 有了独立身份之后,出了问题也能直接追溯到具体的Agent。即便是同一个 AI 模型底座的多个Agent,分别服务于财务部和HR的两个智能助手,也能在身份层面完全区分,拥有独立的凭据、审计日志和责任归属。
02.访问凭据生命周期管理签发→轮换→吊销→审计
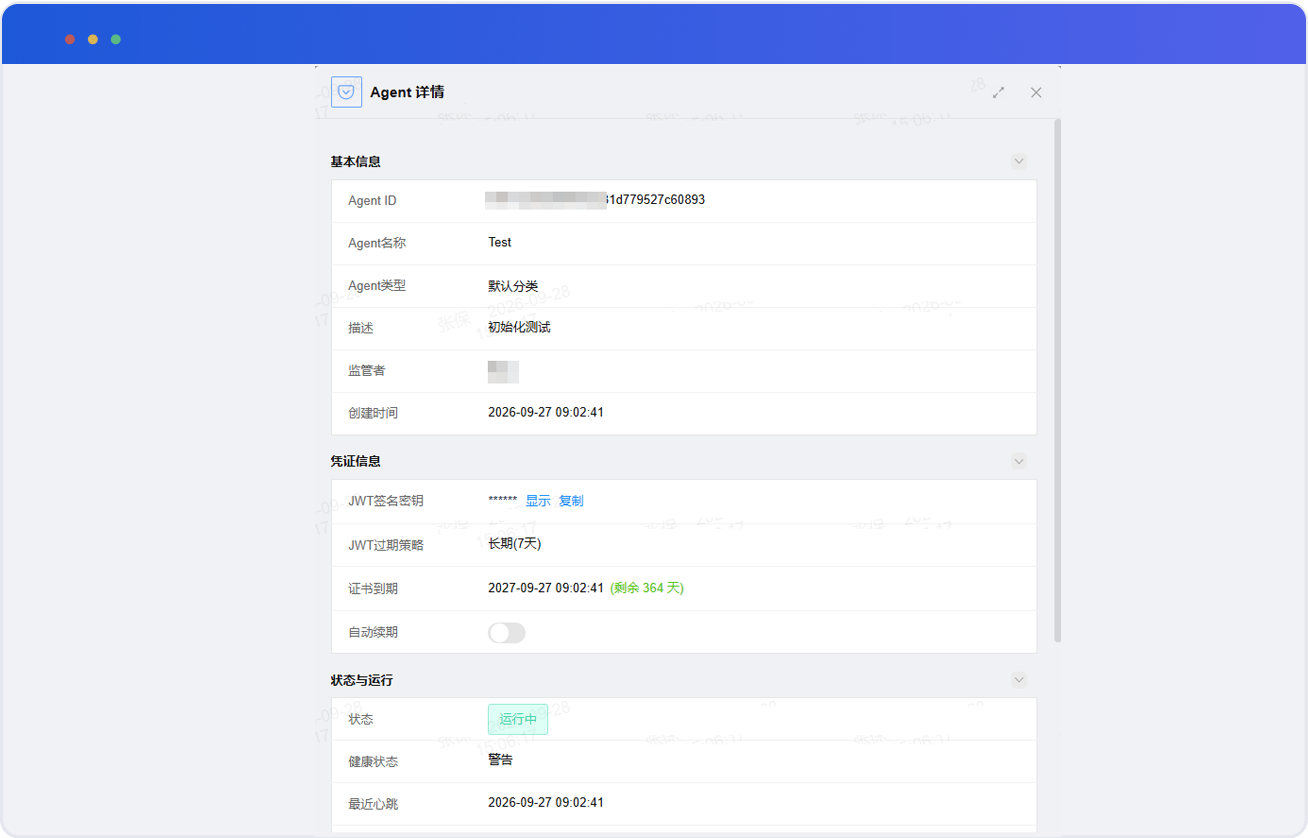
Agent的访问凭据——API Key、访问令牌、服务账号密钥——是它出入系统的钥匙,凭据不是“签发一次就不再管”,而是需要和人类密码一样有完整的生命周期。
令信通为Agent建立了完整的访问凭据生命周期管理:签发、轮换、吊销、审计,全流程自动化。凭据会过期、会轮换,一旦Agent下线或异常,凭据立即吊销,不留任何“僵尸钥匙”。
03.Agent动态授权:权限跟着任务走
传统权限模型给Agent一个“角色”,往往意味着一个长期有效的超级权限。令信通提供了一个创新方案——动态授权。
Agent不持有常驻权限,而是在每次任务开始时,获得完成该任务所需的最小必要权限;任务结束,权限自动回收。权限跟着任务走,而不是跟着 Agent 走,从根本上压缩了权限滥用的空间。
举例:一个 AI 助手需要生成本月财务分析报告,它仅在报告生成期间获得对应数据集的只读权限,报告交付后权限即被自动撤销,下一次需要时重新申请。
04.Agent行为审计每一次调用,都有迹可循
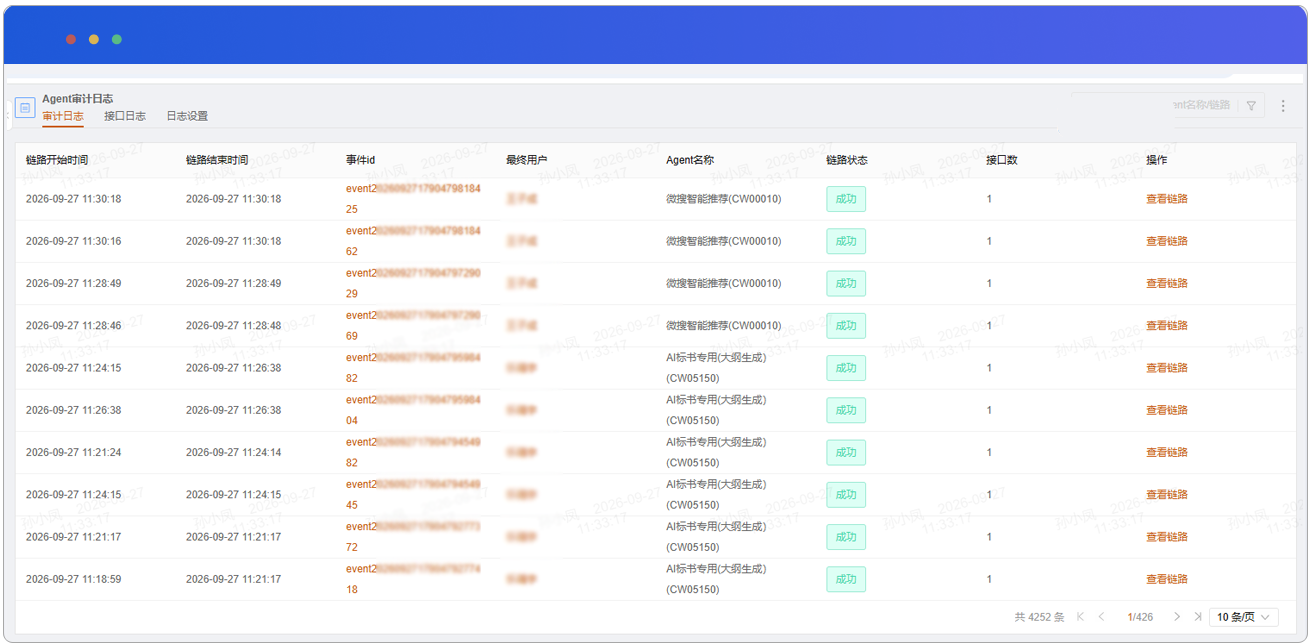
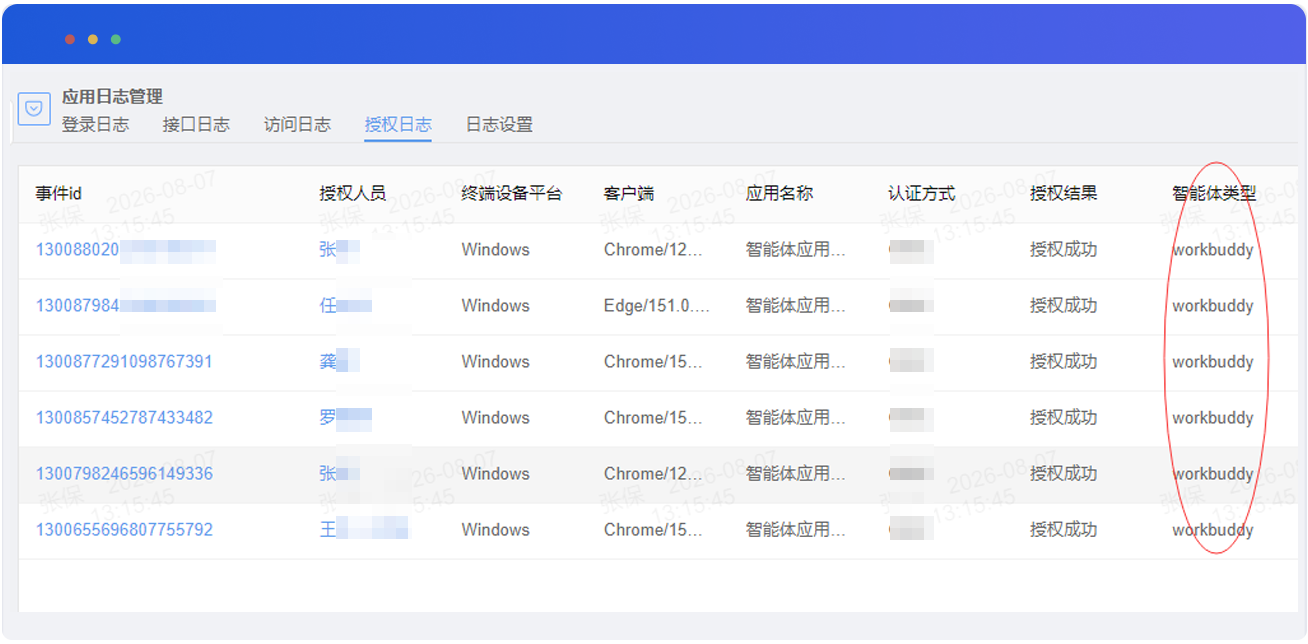
传统审计可能只看到“某账号访问了财务系统”,拼不出完整画面。而对于AI Agent而言,一次操作往往不是单个API调用,而是一串连锁请求——查组织架构 →获取审批列表→读取关联合同→查询财务记录→生成分析报告,是几十次的API调用。
令信通的Agent行为审计,能把一次任务涉及的所有API调用完整记录、串成一条清晰的调用链路——谁调的、调的什么、结果如何,一查到底,串联起所有关联API调用,形成完整的调用链视图。
05.Agent风险检测:紧盯API调用模式和调用链完整度
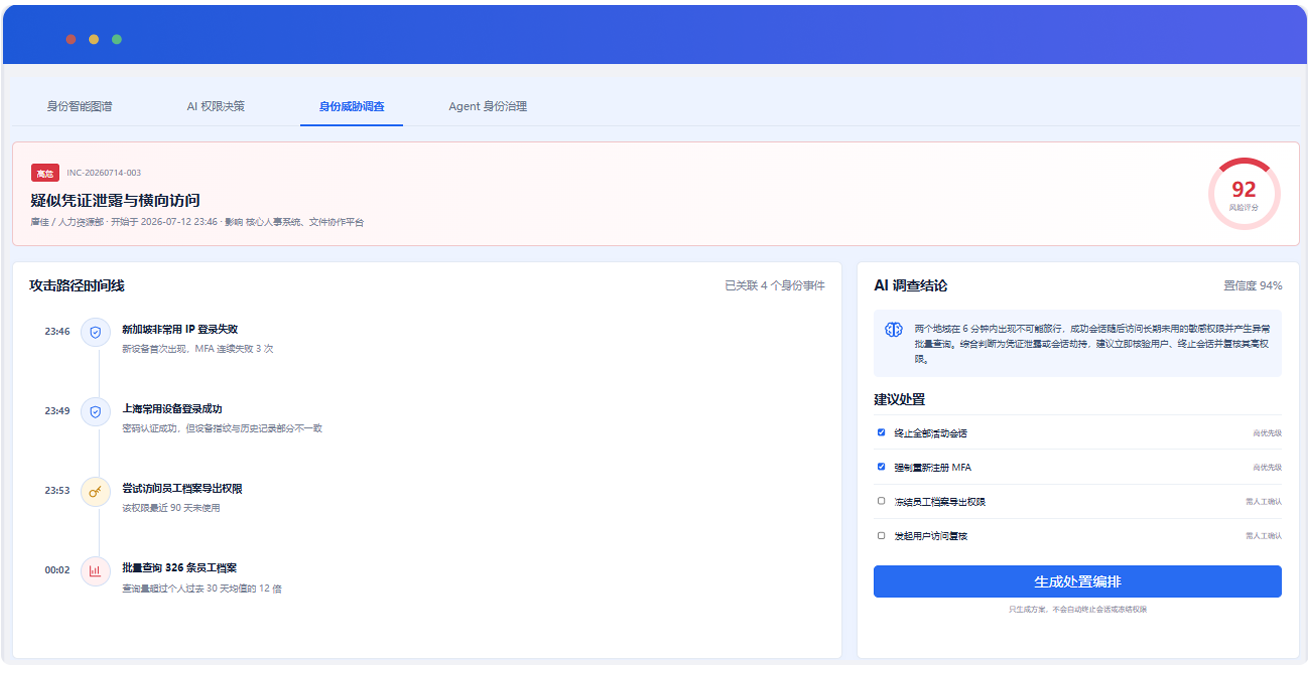
Agent 风险检测为“数字员工”量身定制了风险策略:不看你几点登录、从哪个 IP 来,而是紧盯 API 调用模式和调用链完整度——一旦调用行为出现异常偏离,系统立即识别告警。
例如:调用频率突增 300%、访问了全新的系统、或在凌晨发起了操作——风险引擎自动触发告警,并根据偏离程度决定是标注观察还是立即阻断。
调用链完整度分析同样关键:正常任务通常遵循固定模式,比如“查询订单 → 验证库存 → 创建发货单”,链条完整。但如果某次调用中链条断裂、在“验证库存”后突然跳转到“修改定价”,系统能够识别出这是一个异常的调用链分支,并标记为高风险行为。
06.外部 Agent 访问管理:让第三方智能体安全接入
令信通建立统一的第三方智能体接入与访问管理机制,提供标准化接入工具包,把注册、换证、在线感知、日志上报、身份鉴权全部封装好,第三方开箱即用——只需简单对接,就能完成身份登记、凭证获取、在线使用和日志自动上报。
1)多种集成形式:提供API/SDK/Skill多种形式,适配各类Agent接入,同样需要成身份注册、通过安全审批、拿到专属凭据,在使用时自动校验身份,自动上报链路日志。
2)访问控制:白名单结合组织分权双重管控;数据按需返回,自动脱敏、截断与限频,仅取最小数据集。 每次请求都会核验:签名有效性、Agent 当前状态、审批状态、证书有效期——任一环节异常,直接拒绝放行。
3)审计追溯:关键操作日志集中留存、防篡改,全程留痕可溯,支撑安全审计与责任认定。实现"可管、可控、可溯",在保障安全的前提下支撑企业智能化应用的持续扩展。
价值总结
令信通NHI模块覆盖内部与外部的Agent从入职到退役的每一个环节,注册、审批、凭据签发、上线运行、定期审查、版本更新、停用、凭据吊销、归档,让每一个“数字员工”都在受控、可视、可审计的轨道上运行。
1)安全价值:让每一个智能体、RPA、数字员工都有合法“工牌”,减少/杜绝无身份账号、长期静态密钥、权限滥用等隐患,权限随任务发放、用完即收,从源头控风险;
2)合规价值:响应等保 2.0、GDPR 对“非人类访问主体”的监管要求,全链路审计让每一次 API 调用有迹可循,风险检测让异常行为无所遁形,审计合规一次到位。
3)运营价值:从注册、凭据签发、轮换到停用归档,全生命周期自动化管理,减少人工运维凭据的繁琐与疏漏,让企业可以放心地把业务交给”数字员工”。
企业的 AI 化走得越快,身份底座就要越稳——令信通 NHI,让企业的“数字员工”可信、可控、可审计,为企业的智能化转型保驾护航。
- 泛微签约张家口职业技术学院2026-10-10
- 泛微携手诺德凯(苏州)智能装备有限公司2026-10-09
- 泛微携手广东润恒科技有限公司2026-10-08
- 泛微携手天津中冠汽车部件制造有限公司2026-09-24
- 泛微·文书定携手北京市首都公路发展集团有限公司2026-09-23
- IT时报:耕好自己这块试验田后,泛微推出了300个可落地的AI场景2026-05-25
- 极客网:300+可落地AI应用“开箱即用”,泛微全面助力组织业务数智升级2026-05-25
- 人民日报:泛微发布300+落地AI应用2026-05-25
- 文汇报:泛微发布300+可落地AI应用,帮组织构建“人+岗位+AI”新型组织范式2026-05-22
- 上海科技报:泛微发布300+可落地AI应用 让组织业务数智升级2026-05-22
- 智能体身份管控方案:让Agent进出业务系统可控、可查、可追溯2026-10-10
- 财政部发文征求意见:推进会计数智化工作。泛微“业·财·票·税·档”一体化方案助力落地2026-10-10
- 让 AI 真正读懂组织,先让 AI 读懂组织的内部知识库2026-09-23
- 穿透式审计管理平台:泛微助力实现“全过程管控,多业务协同、AI内审分析”2026-09-17
- 合规监管越来越严,“可信能力”正成为管理软件的新标配2026-09-14
- 保利置业“智启新程”AI实训,泛微受邀展示数智化办公2026-08-12
- 泛微AI体验大会·深圳站举办,千家客户现场体验300+可落地AI应用2026-07-24
- 泛微AI体验大会·济南站举办,感谢客户现场体验300+可落地AI应用2026-07-20
- 泛微AI体验大会·北京站举办,千余家客户现场体验300+可落地AI应用2026-07-09
- 泛微亮相2026鲲鹏昇腾轻量化场景方案发布会,联合发布AI智能办公一体化方案2026-06-24


